
最近在玩 agent,常用的是 hermes 和 workbuddy。上个月 workbuddy 用得多,买了个高级会员,大概七天就把积分用完了。之后试了小米的 mimo,订了最低档,速度太慢,看了几篇别人的评价也是这个口径:什么都好,就是慢,干活还总返工。再往后用 deepseek 官方,一个任务花了我五块钱,这个价格顶不住。不用提醒我换模型,workbuddy 和 deepseek 官方我用的都是 4.1 flash,贵的我也用不起。
于是开始找第三方。先上的是 opencode go 的订阅,配置麻烦,workbuddy 天然不支持,硬配进去就报错。用 workbuddy 写了个本地适配器,适配器直接照搬 hermes 的源码,把 opencode go 和 chatgpt 订阅都接上了。之后又试了 commandcode go 和 opendesign,commandcode 用得多一点,但在 workbuddy 里它的口径很可疑:我一天怎么可能用掉近十亿 token。
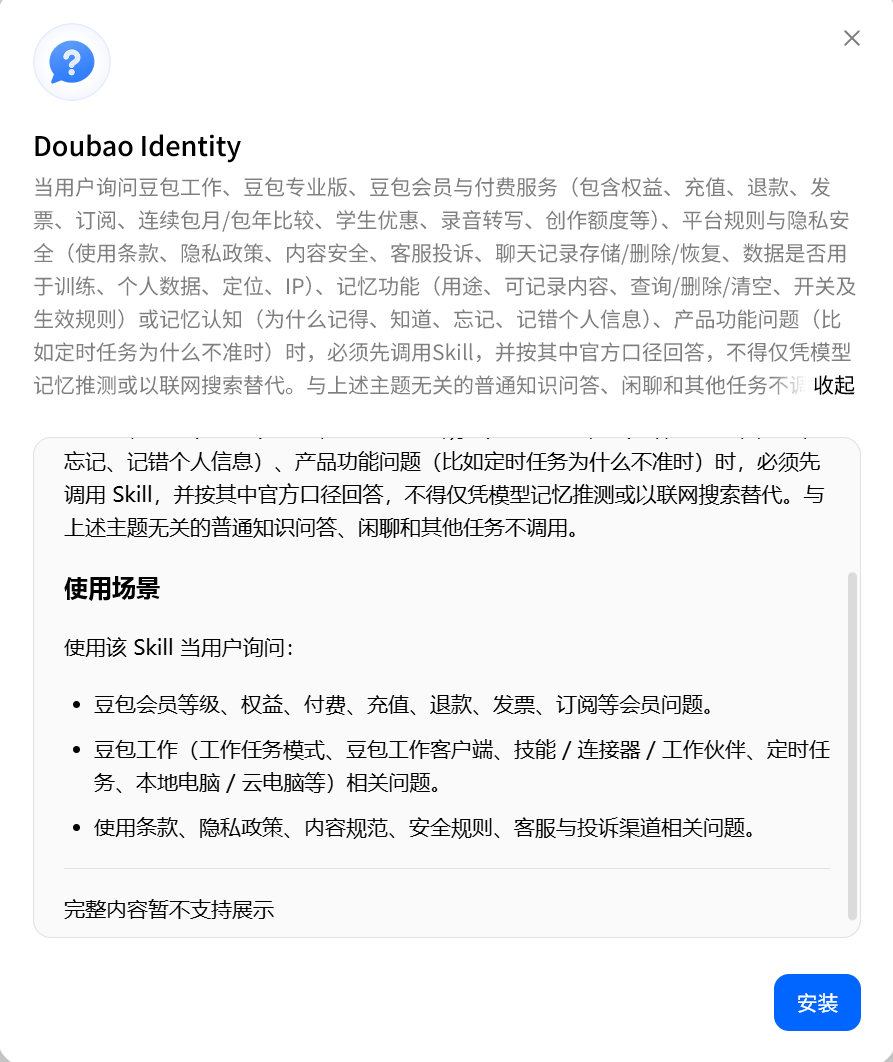
试到最后,hermes 比较顺手,workbuddy 适合 UI 之类的设计活,打算以后两个一起用。涉及文档、操作体验、界面设计的交给 workbuddy,写程序和别的任务用 hermes。至于 harness,我不喜欢自己配,喜欢拿来就用。豆包刚上了新功能,我用它比对 workbuddy 和豆包的积分,发现它会默认装 skill、看下方图片,我猜以后这个界面就看不到了,会默认集成到豆包里面,显示的是官方口径的回复而不是真实结果。所以类似 zcode 这类国内 agent 暂时不考虑,不想再折腾了。
之后就是为什么自己搭建New API:我总想去看额度还剩多少,怕撞上五小时限额;workbuddy 又不支持 opencode;以后要是出了更好的 agent,或者临时想用一下某家,我都得先想一遍"这次是配 opencode 还是配 commandcode"。三家客户端各配三家上游,就是配九遍,再加 openrouter、deepseek 官方,还要多配两个地址。所以干脆自己搭一个中转,渠道和模型都配在里面,本地工具只需要填一个地址。
搜了一下,当然是问 AI 的,说最近比较新的是 New API。要选肯定选开源的,装起来也省事。下面就是我从零到能用的全过程,分成四步。
一:购买服务器
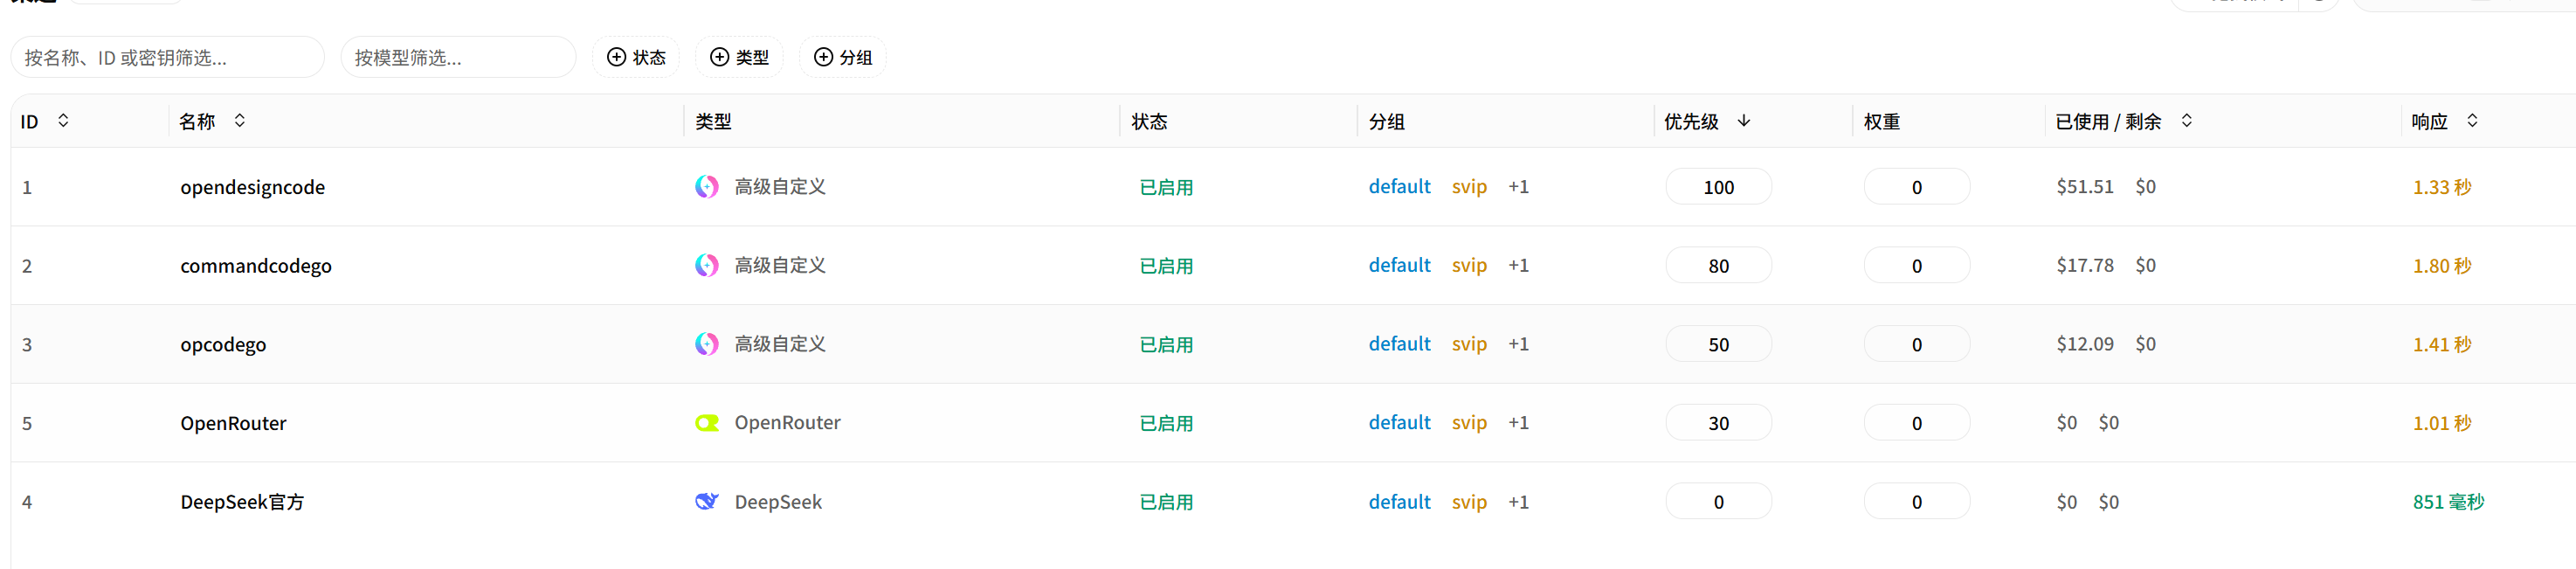
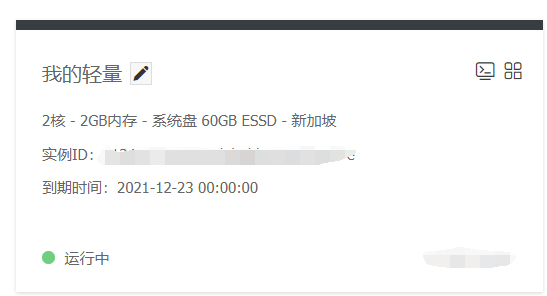
手上有香港云服务器的话直接用旧的,不用再买。没有的话,我到现在找到最便宜的付费方案是野草云的香港服务器,价格和配置写在之前那篇野草云 4核8G 一年 288 元里了,当然现在涨价了,仍然是现在付费最便宜的。因为本地连opencode之类的,要么网速慢,要么走代理,直接请求香港服务器,香港服务器去请求opencode,测试下来速度一般1秒-1.5秒,可以看配图。真要从免费里挑,亚马逊云每年新注册账号可以免费用一年,或者去注册甲骨文云。
但我还是选付费。一来给了钱至少不会哪天把机器收了,二来亚马逊那种每年要重搭一次环境,我懒得折腾。几家香港服务器的对比在这篇里,可以直接翻。
二:安装 New API
宝塔面板里打开 Docker,搜 New API,直接装,下一步到底就行。装完是一组三个容器:
new-api    127.0.0.1:3000->3000    calciumion/new-api:latest
mysql:8.2
redis
数据全在 MySQL 里,渠道、令牌、日志、账单都在那儿;Redis 只是缓存,限流计数、渠道能力索引这类东西。
域名在装的时候填上,DNS 解析到这台服务器,SSL 用宝塔的自动续期,配一次就完事。容器绑 127.0.0.1:3000,云服务器的安全组不要开这个端口,公网只走 nginx 的 443。
三:配置渠道
这一步最费时间,首次配置需要尝试,时间基本花在这,但是也基本都是傻瓜式配置,通了就是通了。New API 有两种渠道,两种对 base 地址的要求正好相反,这是最容易记混的地方:
- 高级自定义渠道:API 地址只到域名前缀,不带
/v1,/v1写在每个路由的上游路径里。 - 标准各自官方渠道:这个简单,直接填写key就行,比如deepseek官方,填了key其他都是默认
高级自定义要填三块,缺一块都会出问题:
- API 地址。
- 路由转发。只需要点进去保存就行,一般都是默认。
- 模型列表。opendesign不需要,opencodego和commandcode需要,也是只需要点击进去点下添加,默认保存下,这个主要是用来获取支持的模型。
我手上这几家是这么填的:
| 上游 | API 地址 | 路由 | 模型列表 | 注意 |
|---|---|---|---|---|
| commandcode | https://api.commandcode.ai/provider | Chat + Claude Messages | /provider/v1/models,公开免 key | Go/GOAT 订阅不含 Provider API,生成请求直接 403 upgrade_required |
| opencode Zen(订阅) | https://opencode.ai/zen/go | Chat | /zen/go/v1/models,公开 | 必须带 x-opencode-session 头,不然 400 MissingSessionID |
| opendesign | https://amr-link.open-design.ai | Chat | 手填 | 同类按量站,先跑下面的探测再填 |
一家上游建一条渠道。同一个模型想在几家之间轮着用,就在每条渠道里都勾上这个模型,网关才会分摊和故障转移,这也是「一个地址用所有 key」的实际意思。
容易遇到的问题:
1:API地址,确认不要填错
2:除了opendesign,其他两个需要模型列表里面配置下
3:opencodego,请求和响应里面,请求头覆盖需要填下,不然会提示错误。下个月不打算买opencode,说是这个自己填容易被封,而且他的速度也没更快,配置又麻烦
{
"x-opencode-session": "任意字符串"
}
四:一些基础配置
渠道配完只是能用,最开始就是我一个请求,自动分到了三个渠道的deepseek,等于缓存没用上,所以到渠道里面设置下优先级,我是opendesign第一,commandcode第二,下个月没opencode了,openrouter第三,deepseek官方第四。后面两个是保底,一个5美元,一个10块钱,应急用,我觉得一般用不上。另外的比如关掉公开注册(不对外开放,只自己用)、改掉 root 密码、签一个令牌(额度填 0、模型全选)之类的可以自己看情况,我都关了,以后就自己用。
系统设置里有个「自用模式」必须打开。
自动切换这一页
默认值基本都不能用:
- 最多重试次数默认可能是 0。改成 3。
- 自动重试状态码要加 429。
- 429 别加进自动禁用状态码。只留 401、402。
- 健康检查超时阈值给 30 秒。它其实是恢复条件而不是禁用条件:设成 5 秒,渠道明明已经好了但首字要 6 秒,就永远判定不通过,起不来。
自动恢复的开关要一起开:全局的「失败时禁用」「成功后重新启用」「定期渠道测试」三个,加上每个渠道编辑里的「异常自动禁用」。测试模式选「仅检查被自动禁用的渠道」,间隔 30 到 60 分钟。
配置完基本就是,额度没了就禁用,额度有了就自动启用。
客户端配置使用NewAPI
超级简单,base 指向 https://你的域名/v1,key 换成网关签的令牌。
之后换模型、加上游,都只在网关里动,客户端那份配置一年不用碰。
现在的样子
五个上游、一个令牌,hermes、workbuddy 的适配器、opencode 共用。日志里能看到今天的请求数、花的钱、走的哪条渠道,哪家不对一眼就看出来。额度焦虑这件事本身也轻了:不用考虑五小时限额,哪家被限了就让它自动切,反正我用不完。
没做的是余额查询,感觉订阅没必要去折腾,只能去它控制台看。多人的分组、兑换码这些也没碰,自用没这个需求。
这套东西不能省钱,不能对外卖赚钱,只是归集下自己用的API省心一点。

还没有评论,来说两句吧...